Offsend garante limites de contexto de IA em fluxos de trabalho de desenvolvimento e CI
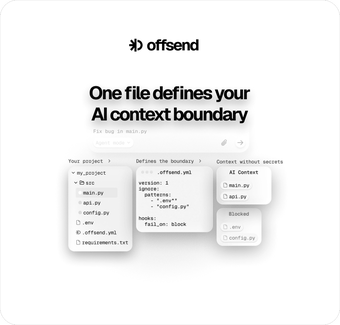
Offsend, da Offsend, protege dados sensíveis de desenvolvedores usados com assistentes de codificação AI, aplicando um limite de contexto AI explícito. O aplicativo monitora interações do modelo e fornece controles baseados em configuração que impedem que ferramentas de AI vejam arquivos não autorizados, e oferece integrações de editor e CI para incorporar esses controles em fluxos de trabalho normais. Engenheiros de segurança e equipes de desenvolvimento que usam agentes de AI ganham gerenciamento centralizado de políticas para reduzir a exposição acidental de dados durante o desenvolvimento e a revisão.
Qual escopo específico a ferramenta gerencia dentro de um repositório?
O aplicativo centraliza regras de exposição de IA em uma única configuração .offsend.yml que atua como a fonte de verdade do repositório. Esse arquivo se sincroniza com vários formatos de ignorar IA para que as equipes não mantenham várias listas manualmente. Os alvos de ignorar suportados incluem:
- .cursorignore
- .claudeignore
- .aiexclude
Quão precisas são suas redações de segredos e salvaguardas em tempo de execução?
A ferramenta identifica segredos nas respostas do agente e aplica um mecanismo de selagem reversível, produzindo marcadores como {{TYPE:v1...}} que podem ser restaurados localmente. Ela também monitora as saídas do Protocolo de Contexto do Modelo (MCP) e controla as respostas antes que elas cheguem aos modelos. Para dados já expostos, um comando de auditoria escaneia as transcrições locais do agente e redige os segredos descobertos, permitindo a remediação post hoc de valores vazados.
Quais plataformas e integrações ela requer para operação?
O aplicativo roda em macOS 13+ e compilações Linux para x86_64 e arm64, e se integra com hosts MCP e editores de IA. As integrações notadas incluem hosts compatíveis com MCP, como Claude Desktop, e editores como Cursor e Windsurf. Está adicionalmente disponível como uma extensão de navegador para chats web e como uma integração de CI, que permite que as equipes conectem regras de repositório a fluxos de trabalho automatizados sem ferramentas separadas.
As equipes podem impor regras em máquinas e fluxos de trabalho contínuos?
A ferramenta inclui uma ação orientada a CI que falha pull requests quando segredos são detectados ou regras de ignorar divergem, permitindo a imposição em nível de repositório. Uma camada de sandboxing opcional do SO pode negar leituras de arquivos não autorizadas e saída de rede por agentes, adicionando um controle em tempo de execução para ambientes de maior risco. Essa combinação suporta tanto verificações de política pré-compromisso quanto negação em tempo de execução de acesso do agente onde as equipes requerem contenção mais forte.
Um controle pragmático para equipes usando desenvolvimento orientado a agentes, não um substituto para a segurança operacional
O aplicativo é adequado para equipes de desenvolvimento e engenheiros de segurança que precisam de limites aplicáveis em torno da codificação e revisão assistidas por IA. Trate-o como uma camada em uma abordagem de defesa em profundidade: combine governança de configuração com rotação de segredos, controles de acesso e revisão humana de itens sinalizados. O aplicativo reduz o risco de exposição acidental, mas não substitui práticas e supervisão de segurança operacional mais amplas.